Podvody sa môžu dostať k používateľovi prostredníctvom e-mailu, textovej správy, telefonátu, príspevku na sociálnych sieťach, reklamy alebo webovej stránky. Príbehy s nimi spojené sa líšia, ale taktiky nátlaku sú rovnaké: naliehavosť, strach, tajomnosť, nečakaná cena alebo ponuka, ktorá sa zdá byť príliš dobrá na to, aby bola pravdivá.
Vďaka tomuto článku budete môcť ľahšie rozpoznať bežné vzorce podvodov, zastaviť sa skôr, než niečo vykonáte, a zistiť, čo robiť v prípade, ak ste už klikli na odkaz, uskutočnili platbu, niečo nainštalovali alebo zdieľali.
Skôr ako zareagujete, zastavte sa a chvíľku premýšľajte:
- Čakali ste takúto interakciu? Pri nevyžiadaných správach a hovoroch, ako aj pri neočakávaných reklamách a ponukách, postupujte opatrne.
- Máte pocit, že sa vás niekto snaží uponáhľať v rozhodnutí, vyhráža sa vám alebo vám dáva nereálnu ponuku? Nátlak, hrozby a nezvyčajne dobré ponuky považujte za varovné signály.
- Čo chce odosielateľ dosiahnuť? Zastavte sa a skontrolujte, či sa vám nezobrazuje výzva kliknúť na odkaz, zdieľať prihlasovací kód alebo osobné údaje, prípadne udeliť vzdialený prístup.
- Môžete si žiadosť nezávisle overiť? Použite oficiálnu aplikáciu, webovú stránku alebo známe telefónne číslo organizácie, nie kontaktné údaje, ktoré ste dostali. Známy hlas, tvár alebo značka nie sú zárukou pravosti: vďaka AI môžu hovory, videá či správy vyzerať presvedčivo.
Bežné typy online podvodov: na čo sa zamerať
Aké sú najbežnejšie typy online podvodov? Častými príkladmi sú phishing, falošné obchody, podvody s doručením a online trhoviskami, investičné podvody, falošné romániky a podvody s odcudzením identity. Nižšie uvedený zoznam vám môže pomôcť rýchlo identifikovať varovné signály, ktoré si treba všímať.
Začnite tým, ako ste sa k podvodu dostali:
- E‑mail: skontrolujte znaky phishingu vrátane adresy odosielateľa a domény a vyhnite sa otváraniu neočakávaných alebo podozrivých príloh.
- SMS správa: dávajte si pozor na bežné podvody s textovými správami. Týkajú sa doručenia, platieb a aktivity účtov a vyvolávajú pocit naliehavosti. Prečítajte si príručku spoločnosti ESET týkajúcu sa vishingu, smishingu a phishingu a zistite, na čo si ešte treba dávať pozor.
- Telefonát alebo videohovor: v prípade bežných telefonických podvodov si dávajte pozor na neočakávaný kontakt od technickej podpory, banky, rodinného príslušníka v núdzi a na hovory, v ktorých sa podvodník vydáva za niekoho iného. Telefonát ukončite a overte si volajúceho a jeho slová na známom čísle.
- Príspevok na sociálnej sieti, reklama alebo online trhovisko: dávajte si pozor na falošné a investičné ponuky, podozrivé pracovné ponuky a podvodné romániky.
- Webová stránka: postupujte opatrne pri neznámych internetových obchodoch, prihlasovacích a platobných stránkach. Pozorne skontrolujte webovú adresu a overte doménu a predajcu z dôveryhodného zdroja.
Phishing
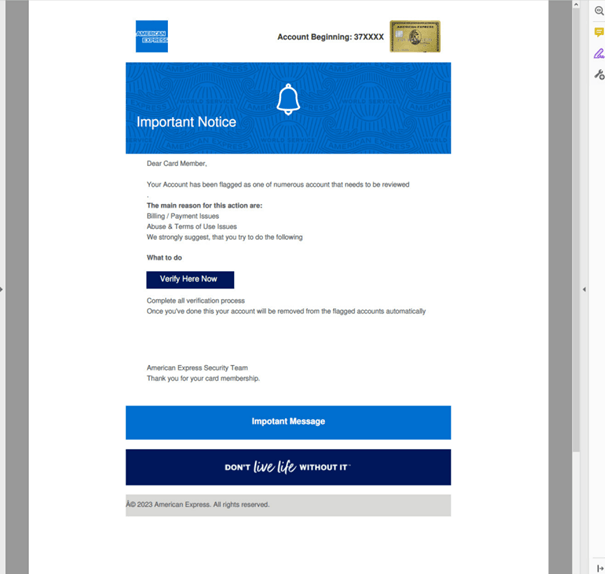
Phishingové podvody klamstvom prinútia ľudí stiahnuť si malvér alebo prezradiť citlivé informácie, ako sú heslá, bankové údaje alebo iné osobné údaje. Podvodníci sa často vydávajú za dôveryhodné osoby, čím vytvárajú pocit naliehavosti – napríklad cez falošné upozornenia na účty s uplynutou platnosťou alebo nezaplatené poplatky – s cieľom podnietiť rýchlu reakciu. Medzi varianty patrí phishing využívajúci QR kódy (quishing), SMS phishing (smishing) a hlasový phishing (vishing).
Keď vás e-mail, textová správa alebo webová stránka žiada o prihlásenie, zaplatenie, stiahnutie súboru alebo zdieľanie jednorazového kódu, nepoužívajte na kontrolu uvedený odkaz ani telefónne číslo. Otvorte si oficiálnu stránku alebo aplikáciu organizácie, pozorne skontrolujte adresu a doménu odosielateľa a ak si nie ste istý, použite nezávisle nájdenú cestu kontaktu.
Popis: Phishingový e-mail zosobňujúci spoločnosť ESET.
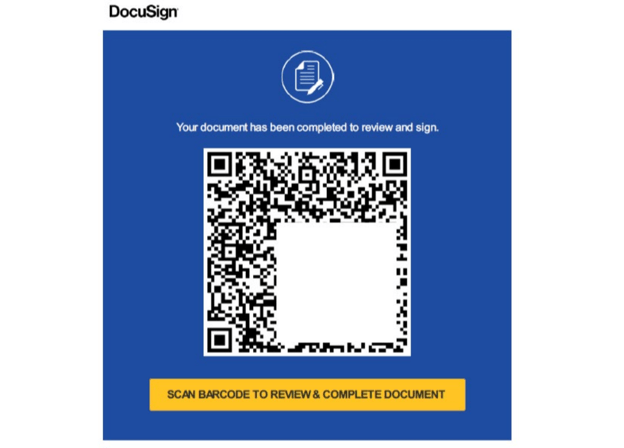
Popis: Príklad phishingového e-mailu s QR kódom detegovaného telemetriou ESET (snímka obrazovky bola upravená)
Dávajte si pozor na homoglyfy a typosquatting
Homoglyfy používajú podobne vyzerajúce znaky na napodobňovanie legitímnych URL adries alebo e-mailových adries. Typosquatting zahŕňa registráciu názvov domén, ktoré sa veľmi podobajú populárnym webovým stránkam – často s menšími pravopisnými chybami. Tieto dve metódy sa bežne používajú pri phishingu a nákupných podvodoch. Napríklad „℮s℮t.com“ používa dva symboly odhadu – „℮“ namiesto písmena „e“, imitujúc tak „eset.com“.
Podvody so zálohovými poplatkami: falošné ceny, pôžičky a podvody typu 419
Starý, neslávne známy typ phishingového útoku, pri ktorom podvodníci sľubujú veľké sumy peňazí výmenou za pomoc obete. Podvodník sa zvyčajne vydáva za vysokopostaveného pracovníka alebo princa z exotickej krajiny, ktorý potrebuje pomoc pri prevode neskutočnej sumy peňazí. Požiada obeť, aby mu poskytla osobné údaje alebo zaplatila zálohu na uľahčenie prevodu.
Rovnaký vzorec teraz môže byť uplatnený pre falošné ceny, pôžičky, dedičstvo, žiadosti o charitu alebo investičné príležitosti. Na získanie peňazí, ktoré ste ani nečakali, neplaťte žiadne poplatky ani nezdieľajte svoje doklady totožnosti.
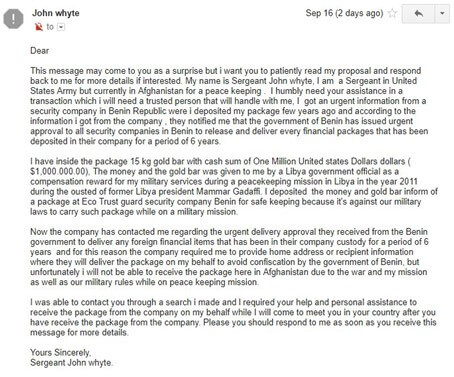
Popis: Odosielateľ tohto e-mailu klamlivo tvrdí, že je seržantom americkej armády nasadeným v Afganistane. Žiada o pomoc pri prenose 15 kg zlatých tehličiek a 1 milión dolárov v hotovosti výmenou za odmenu.
Podvody s online nakupovaním
Podvodníci sa vydávajú za legitímnych online predajcov, ktorí používajú falošné webové stránky alebo dokonca klamlivé reklamy na skutočných maloobchodných platformách. Sľubujú obrovské alebo príliš dobré zľavy na to, aby boli reálne, a klamú tak nakupujúcich, aby zaplatili za falošné či neexistujúce produkty. Niektoré podvody sa zameriavajú aj na osobné a bankové údaje.
Pred zaplatením hľadajte nezávislé recenzie, podložené kontaktné údaje a dôveryhodne znejúce pravidlá vrátenia tovaru. Keď si nový obchod vyžiada nezvyčajný spôsob platby, tlačí na vás, aby ste konali rýchlo, alebo ponúka cenu oveľa nižšiu ako u porovnateľných predajcov, zbystrite pozornosť.
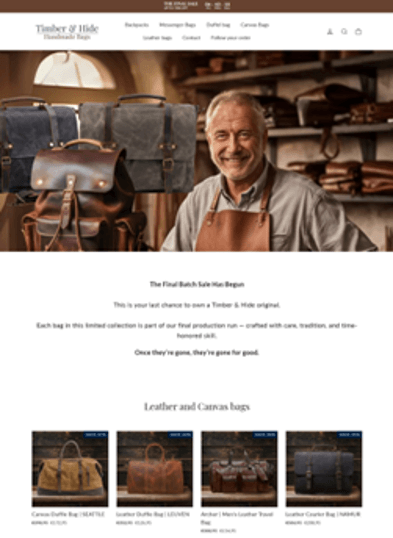
Popis: Lacné tašky bežne dostupné na čínskych online trhoch prezentované ako prémiové, ručne vyrábané výrobky ponúkané vo výpredaji.
Podvody na online trhoviskách
Tieto systémy sa často spoliehajú na podvody so zálohovými poplatkami, pričom používateľom vopred účtujú platby za neexistujúci tovar a služby. Aby toho nebolo málo, na dark webe sú k dispozícii boty a nástroje, ktoré pomáhajú podvodníkom rozširovať podvodné kampane a vytvárať falošné zoznamy položiek, phishingové webové stránky, falošné platobné brány, SMS upozornenia a dokonca prekladať chaty s obeťou v reálnom čase.
Pracovné podvody a podvody s prenosom peňazí môžu používať podobné taktiky. Legitímny zamestnávateľ nebude žiadať od nového zamestnanca, aby presunul peniaze, preposielal tovar, platil za vybavenie prostredníctvom pochybného odkazu alebo používal osobný účet na prijímanie zákazníckych platieb.
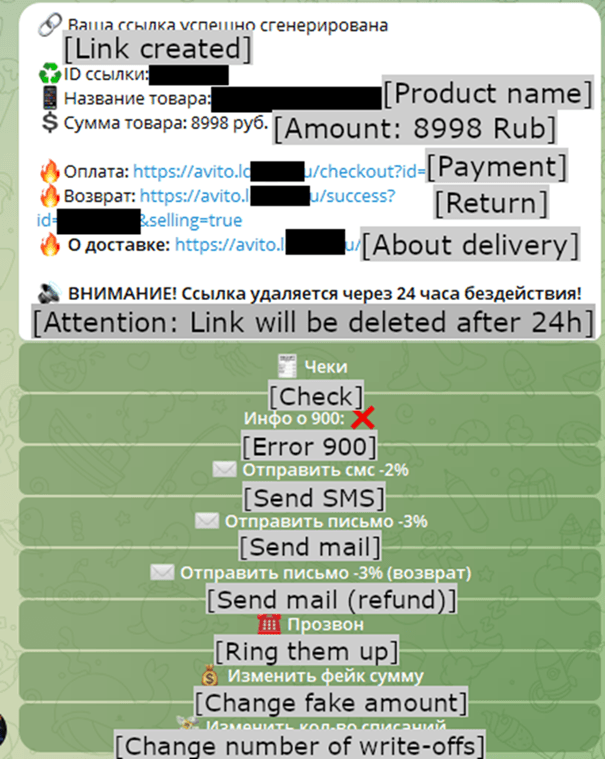
Popis: Rozhranie bota Telekopye, ktorý sa používa pri podvodoch na online trhoviskách – podvodník môže generovať phishingové stránky, platobné brány, oznámenia o doručení a posielať odkazy obetiam len niekoľkými kliknutiami.
Investičné podvody
Investičné podvody môžu mať mnoho podôb – startupy, kryptomeny, neexistujúce finančné produkty alebo nehnuteľnosti – ale ich základ je rovnaký. Napriek investičným príležitostiam, ktoré sľubujú dych berúce výnosy, obete skončia s prázdnymi vreckami. Niekedy sú navádzané na poskytovanie finančných príspevkov počas dlhšieho obdobia, čo vedie k ešte väčším stratám. Investičné podvody patria medzi najrozšírenejšie a opierajú sa o sociálne siete, deepfaky známych osobností, falošné recenzie a reklamy zneužívajúce logá značiek, aby pôsobili dôveryhodnejšie.
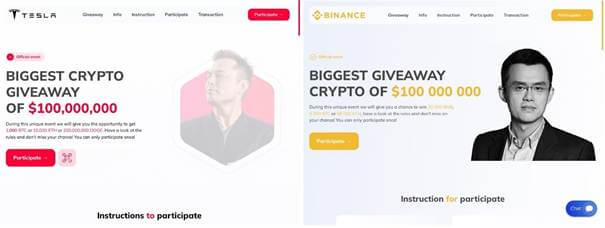
Popis: Príklady podvodných webových stránok s kryptomenami zachytené vo phishingových informačných kanáloch spoločnosti ESET.
Falošné lotérie
Pri tomto type podvodu sa zločinci vydávajú za predstaviteľov lotérie a tvrdia, že ste vyhrali cenu. Ak ju chcete získať, musíte zaplatiť rôzne poplatky, dane alebo sprístupniť svoje osobné údaje, čo často vedie k podvodu alebo krádeži identity.
Popis: Falošné oznámenie o výhre v lotérii, ktoré ako návnadu používa majstrovstvá sveta vo futbale z roku 2022. Podvodníci v ňom žiadajú o uvedenie niekoľkých osobných údajov. Na získanie „bankomatovej karty“ musí obeť kontaktovať agenta, ktorý pred sprístupnením výhry požiada o zálohový poplatok.
Podvody s odcudzením identity vrátane kompromitácie firemných e-mailov
Podvody, v ktorých sa útočníci vydávajú za niekoho iného, zneužívajú dôveru v známu osobu alebo organizáciu. Podvodník môže zosobňovať zamestnávateľa, kolegu, rodinného príslušníka, finančnú inštitúciu alebo poskytovateľa služieb a požadovať urgentnú platbu, dôverné informácie alebo zmenu platobných pokynov. Kompromitácia firemných e-mailov (BEC) je verziou tejto taktiky na pracovisku.
S umelou inteligenciou a deepfake technológiou, ktorá sa teraz čoraz viac používa v audio, video a živých hovoroch, sú podvodníci ešte presvedčivejší. V jednom prípade, ktorý nahlásila hongkonská polícia, podvodníci použili deepfake konferenčný hovor, aby prinútili zamestnanca medzinárodnej firmy previesť 25 miliónov dolárov.
Ak sa neočakávaná žiadosť týka peňazí, kódov alebo citlivých informácií, overte si ju u danej osoby alebo organizácie potvrdenou a nezávislou metódou – aj keď sa vám správa alebo hovor zdajú legitímne.
Falošná technická podpora
Podvodníci sa vydávajú za pracovníkov technickej podpory z dôveryhodných spoločností a tvrdia, že s vaším zariadením sa vyskytol technický problém. Aby vám „pomohli“, požiadajú o vzdialený prístup, ktorý potom použijú na krádež údajov, inštaláciu malvéru alebo vykonávanie iných škodlivých aktivít. Za tieto falošné služby môžu tiež požadovať peniaze.
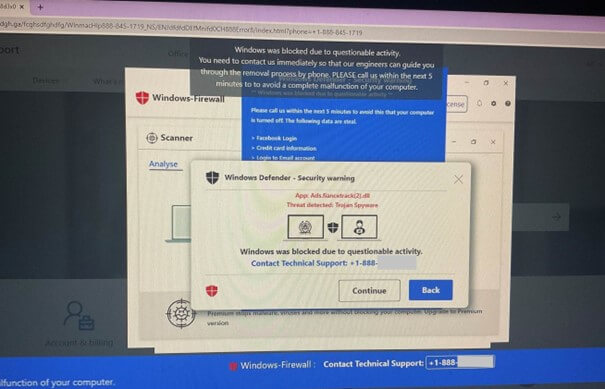
Popis: Príklad falošného bezpečnostného upozornenia, ktoré manipuluje používateľa, aby kontaktoval technickú podporu.
Podvody s doručením
Tieto podvody, ktoré sú bežné počas hlavných nákupných sezón, zahŕňajú falošné správy o problémoch s doručením balíkov. Obete sú navádzané na to, aby zdieľali svoje osobné údaje, nainštalovali si škodlivé aplikácie alebo zaplatili falošné poplatky za „vyriešenie problému“.
Stav doručenia si overte prostredníctvom oficiálnej aplikácie alebo webovej stránky predajcu či prepravcu – neklikajte na odkaz uvedený v správe. Neočakávané poplatky za doručenie a požiadavky na inštaláciu aplikácie sú varovnými signálmi.
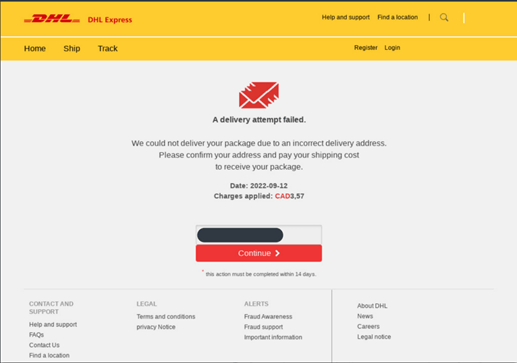
Popis: Podvodný e-mail o doručení nahlásený telemetriou spoločnosti ESET. Tvrdí sa v ňom, že pokus o doručenie zlyhal a je potrebné overiť dodaciu adresu.
Podvodné romániky
Podvodníci sa vydávajú za potenciálnych romantických partnerov, postupne si budujú dôveru a potom žiadajú o peniaze na riešenie vymyslených núdzových situácií, ako je zaplatenie účtov za zdravotnú starostlivosť, zablokované bankové účty alebo hrozby od kriminálnikov.
Vďaka deepfake technológii môžu byť tieto podvody ešte presvedčivejšie, napríklad vygenerovaním realistického videa Brada Pitta, ktorý vyznáva lásku vašej babičke. Ďalšia variácia tohto podvodu zahŕňa vydávanie sa za rodinných príslušníkov v núdzi.
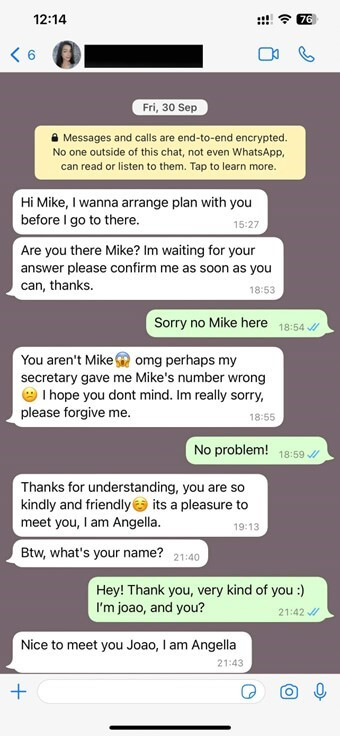
Popis: Romantické podvody môžu začať zdanlivo nevinnou správou o nesprávnom čísle.
Sexuálne vydieranie a podvody s falošným sexuálnym vydieraním
K sexuálnemu vydieraniu dochádza, keď je osoba navedená na to, aby zdieľala súkromné fotky, a následne je vydieraná pod hrozbou ich zverejnenia. Pri podvodoch s falošným sexuálnym vydieraním útočníci tvrdia, že takýto materiál majú – hoci to nie je pravda – a požadujú platbu, často v kryptomenách. Tieto podvody môžu používať deepfaky alebo hromadné spamové kampane, falošne obviňujúce obete z nezákonnej činnosti alebo prezerania nevhodného či strápňujúceho pornografického obsahu a potom sa im vyhrážajú, že ich odhalia, ak nezaplatia výkupné.
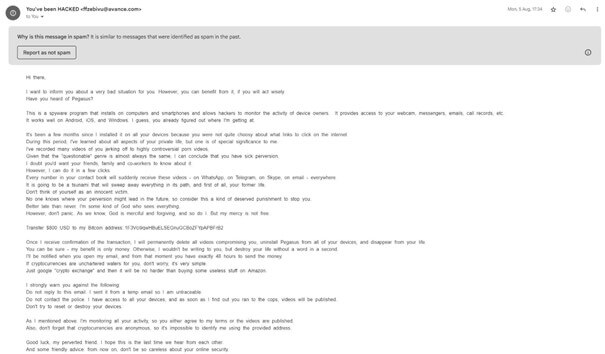
Popis: Tento e-mail so sexuálnym vydieraním využíva rozruch okolo spyvéru Pegasus.
Podvody zamerané na zdravie
Tieto podvody ponúkajú falošné alebo neexistujúce lieky či zdravotnícke pomôcky, ktoré sľubujú zdravotné zázraky. Šíria sa prostredníctvom sociálnych médií, škodlivých reklám, chatov, textových správ a fór, často napodobňujúc reklamy dôveryhodných značiek, ako sú Viagra alebo Ozempic. Jednou z populárnych variácií sú neinvazívne glukomery, hoci táto technológia je stále v plienkach.
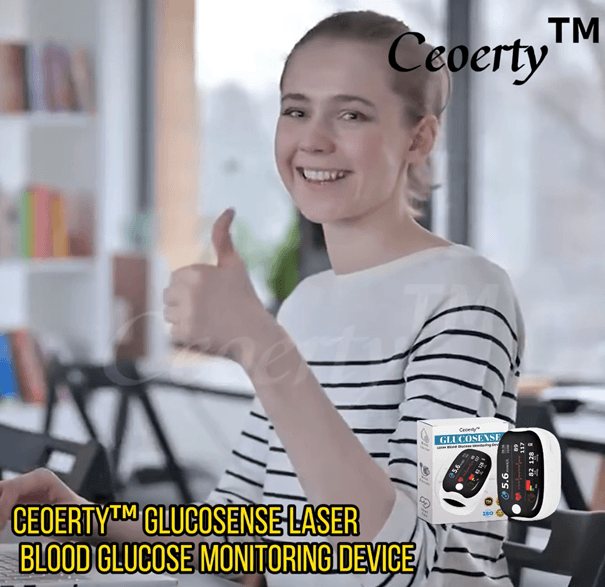
Popis: Falošná reklama na neinvazívne zariadenie na monitorovanie glukózy, napriek tomu, že takéto riešenie na trhu neexistuje.
Podvody pri obnove po útoku a falošná právna pomoc
Tieto podvody sa často zameriavajú na obete iných podvodov. Kybernetickí zločinci sa vydávajú za orgány činné v trestnom konaní alebo právnikov, ktorí oslovujú obete prostredníctvom hovorov, SMS správ alebo chatov, prípadne na ne cielia škodlivými reklamami a ponúkajú im pomoc za poplatok. Môžu im sľúbiť získanie stratených finančných prostriedkov, poskytnúť právne poradenstvo, ponúknuť konzultácie alebo ich zapojiť do falošných hromadných žalôb. Podvodníci sa často vydávajú za zástupcov Europolu alebo Interpolu či za právnikov fiktívnych firiem, aby pôsobili dôveryhodne.
Žiadny legitímny orgán by nesľúbil vymáhanie stratených peňazí výmenou za platbu vopred. Dávajte si pozor najmä na osoby, ktoré vás po už uskutočnenom podvode nečakane kontaktujú a sľúbia, že vaše peniaze rýchlo získajú späť.
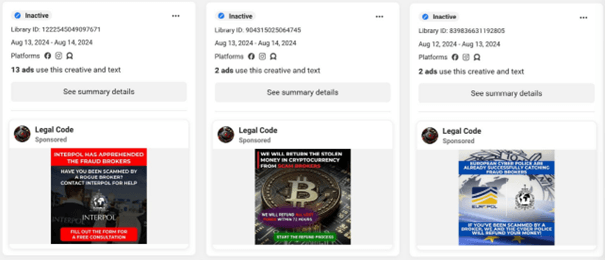
Popis: Príklady podvodných reklám uvedené v Knižnici reklám spoločnosti Meta. Tieto teraz už neaktívne reklamy boli detegované jadrom ESET ako HTML/Nomani a podrobne popísané v správe spoločnosti ESET o bezpečnostných hrozbách za druhý polrok 2024. Iróniou je, že sú zamerané na ľudí, ktorí už boli podvedení.
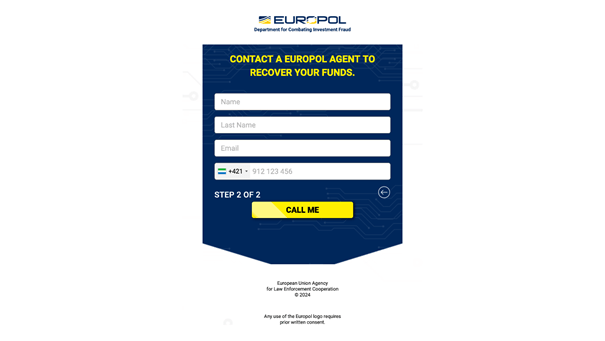
Popis: Podvodná webová stránka Europolu sľubujúca vymáhanie peňazí odcudzených podvodníkmi.
AI podvody
Podvody založené na umelej inteligencii predstavujú tradičné podvodné schémy, ako je phishing, falošná technická podpora alebo sexuálne vydieranie, pričom využívajú umelú inteligenciu na to, aby boli presvedčivejšie, škálovateľnejšie a ťažšie odhaliteľné. Kybernetickí zločinci používajú umelú inteligenciu na generovanie realistických e-mailov, klonovanie hlasov, vytváranie deepfake videí, tvorbu profesionálne vyzerajúcich falošných webových stránok a automatizáciu konverzácií s obeťami prostredníctvom chatbotov.
Ako sa vyhnúť podvodom – a čo robiť, ak na ne naletíte
Podvody majú mnoho podôb, takže neexistuje jediná kontrola, ktorá by ich všetky dokázala odhaliť. Najbezpečnejšou reakciou je spomaliť a zdroj si nezávisle overiť. Ak už ste zdieľali dôverné informácie, odoslali peniaze alebo si niečo nainštalovali, konajte rýchlo.
Stali ste sa obeťou podvodu?
- Ukončite všetok kontakt a už neposielajte žiadne peniaze. Na nič neodpovedajte, neklikajte ani neudeľujte vzdialený prístup.
- Okamžite kontaktujte poskytovateľa platobných služieb. Obráťte sa na svoju banku, vydavateľa karty, poskytovateľa platobnej aplikácie alebo kryptoburzu cez príslušné oficiálne kontaktné kanály. Informujte sa, či je možné transakciu zastaviť alebo vrátiť späť a aké kroky musíte podniknúť na zabezpečenie svojho účtu.
- Zabezpečte odhalené účty. Zmeňte si heslá z dôveryhodného zariadenia, odhláste sa z ostatných relácií a aktivujte dvojfaktorovú autentifikáciu. Ak ste použili rovnaké heslo pre iné účty, zmeňte ho aj tam.
- Skontroluje a aktualizuje zariadenie. Odstráňte všetky neznáme aplikácie alebo nástroje vzdialeného prístupu, aktualizujte operačný systém a prehliadač a spustite bezpečnostnú kontrolu.
- Obnovte výrobné nastavenia. Ak nič iné nefunguje, obnovenie výrobných nastavení môže zo zariadenia odstrániť malvér. Najskôr si zálohujte všetky dôležité údaje, pretože resetovaním sa zo zariadenia vymažú vaše osobné informácie. Pri následnej obnove údajov buďte opatrný, pretože by ste na zariadenie mohli opäť nainštalovať malvér, ak bol súčasťou zálohy.
- Odložte si dôkazy a podvod nahláste. Uložte si správy, URL adresy, potvrdenky a podrobnosti o účte. Nahláste podvod legitímnej platforme, ktorá bola napodobnená, ako aj príslušnému miestnemu úradu pre podvody alebo počítačovú kriminalitu.
- Dávajte si pozor na podvody spojené s obnovou po útoku. Ďalší podvodník v poradí môže tvrdiť, že vie získať späť vaše peniaze za poplatok.
Buďte skeptický: k nevyžiadaným správam a ponukám pristupujte opatrne. Neklikajte na odkazy ani neposkytujte osobné údaje len preto, že vám osoba na druhom konci povie, aby ste konali rýchlo. Ak ponuka, zľava alebo cena znie až príliš dobre na to, aby to bola pravda, pravdepodobne ide o podvod.
Overujte zdroje: vždy skontrolujte legitimitu správ alebo ponúk. Pozorne si pozrite e-mailové adresy, URL adresy, názvy domén a recenzie produktov. V prípade pochybností kontaktujte spoločnosť priamo pomocou kontaktných údajov uvedených na jej oficiálnych webových stránkach.
Používajte silné heslá: vytvorte si a používajte silné a jedinečné heslá pre každý účet. Bezplatný generátor hesiel od spoločnosti ESET vám v tom môže pomôcť. Použite správcu hesiel, aby ste si zachovali prehľad o všetkých heslách a už si ich viac nemuseli pamätať.
Zapnite si dvojfaktorovú autentifikáciu (MFA): vždy, keď je to možné, pridajte do svojich účtov ďalšiu vrstvu zabezpečenia vo forme dvojfaktorovej autentifikácie.
Používajte spoľahlivé bezpečnostné riešenie: správne bezpečnostné riešenie dokáže zastaviť podvody vo viacerých fázach – filtrovaním spamu, blokovaním phishingových správ a webových stránok a zabezpečením platobných procesov.
Chráňte svoj smartfón so systémom Android s aplikáciou ESET Mobile Security alebo celú domácnosť vďaka úrovni ochrany ESET HOME Security, ktorá vyhovuje vašim potrebám.
Komplexná ochrana vášho digitálneho života
Komplexná ochrana vášho digitálneho života. Vyberte si úroveň podľa svojich potrieb.
Aktualizujte svoj softvér: pravidelne aktualizujte svoj operačný systém, prehliadač a bezpečnostný softvér, aby ste sa chránili pred zraniteľnosťami.
Vzdelávajte sa: majte prehľad o bežných podvodoch a ich fungovaní – znalosti sú vašou najlepšou obranou.
Zostaňte v strehu a konajte včas
Podvody sa neustále menia, ale základná obrana proti nim zostáva rovnaká: zastavte sa, všetko si nezávisle overte a požiadajte o pomoc skôr, ako začnete konať. Ak ste už zareagovali, rýchlo kontaktujte príslušného poskytovateľa, zabezpečte svoje účty a uschovajte si dôkazy. Znalosť varovných signálov sťažuje podvodníkom dotlačiť vás k rozhodnutiu.